Imaginez la scène : vous vous connectez ce matin pour gérer votre site web, tout semble normal, mais en coulisses, une porte dérobée est grande ouverte. C'est le scénario catastrophe qui secoue actuellement le monde de l'hébergement web. Une vulnérabilité critique vient d'être détectée dans cPanel et WHM , les outils de gestion les plus utilisés par les hébergeurs Linux.
Le souci, c'est que ce n'est pas une petite faille anodine. On parle d'un score de dangerosité de 9,8 sur 10 . Concrètement, cela permet à des attaquants de contourner totalement l'authentification. C'est un peu comme si un inconnu pouvait entrer chez vous sans clé, simplement en tournant la poignée, et qu'il se retrouvait avec les pleins pouvoirs sur votre salon, votre coffre-fort et votre courrier.
Cette faille, baptisée CVE-2026-41940, expose plus de 1,2 million de sites à travers le globe. Si vous avez un site internet, il y a de fortes chances qu'il repose sur cette technologie. Et comme souvent en cybersécurité, les menaces ne viennent pas seules ; il faut aussi rester vigilant face aux arnaques des faux techniciens qui pullulent sur le web.
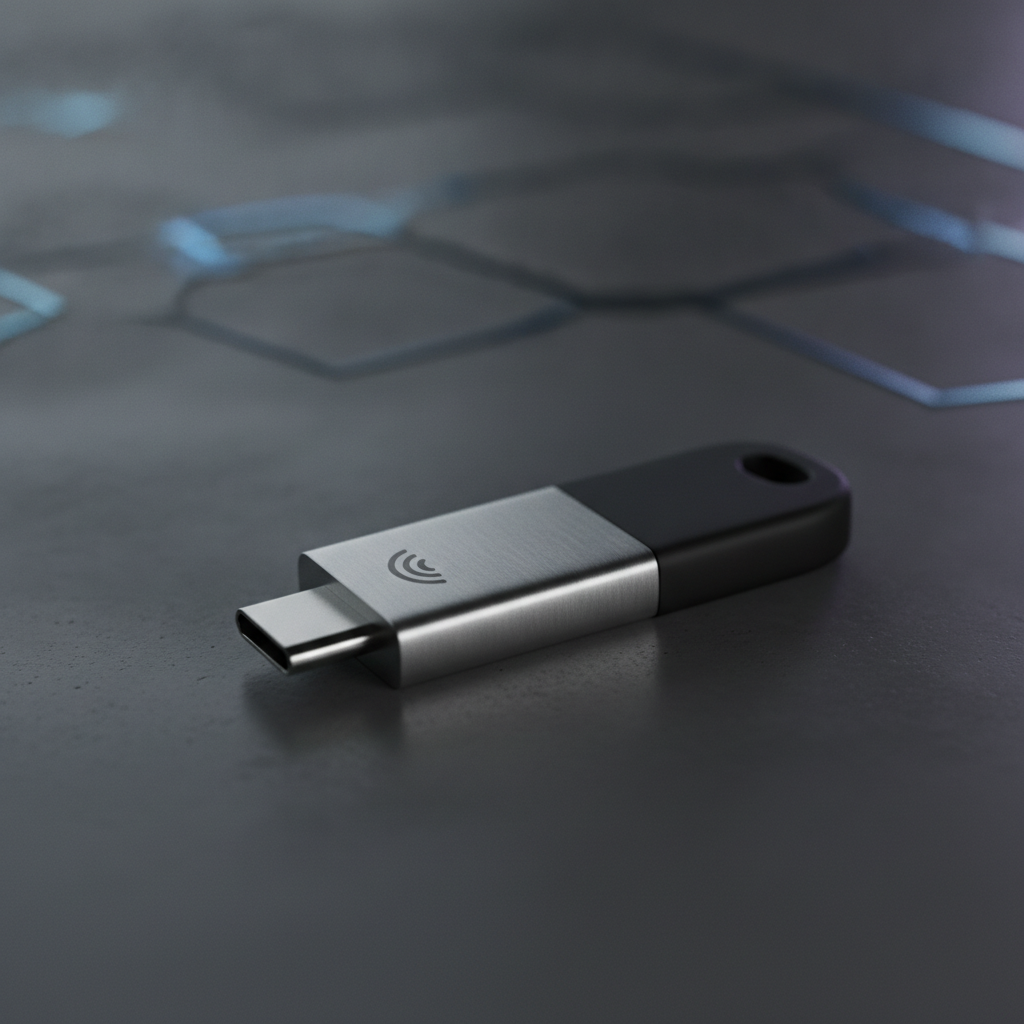
Yubico YubiKey 5C NFC
Le moyen le plus efficace pour protéger vos comptes administrateur contre le contournement d'authentification et le phishing.
VOIR LE PRIX SUR AMAZONPourquoi est-ce une menace majeure pour votre business ?
cPanel et WHM sont les piliers de votre présence en ligne. Le premier gère vos fichiers, vos bases de données et vos emails. Le second contrôle l'accès administrateur au serveur complet et aux certificats de sécurité. Si un pirate s'en empare, il possède les clés du royaume . Il peut lire vos messages, voler les données de vos clients ou tout simplement couper votre site.
Le risque est réel car la faille est activement exploitée. Elle touche quasiment toutes les versions récentes de cPanel (postérieures à la 11.40). La seule solution pour dormir sur vos deux oreilles est d'installer les mises à jour correctives immédiatement déployées par les développeurs (versions 11.136.0.5, 11.134.0.20, et consorts).
La solution : Mettre à jour et sécuriser ses accès
Si vous gérez vous-même votre serveur, connectez-vous sans attendre pour forcer la mise à jour vers la dernière version stable. Si vous passez par un hébergeur, vérifiez auprès de leur support que les patchs ont bien été appliqués. Chez MIDE Support , nous recommandons toujours une approche multicouche : au-delà des mises à jour logicielles, sécuriser vos propres accès administrateur avec une clé physique reste la meilleure défense contre le vol d'identité numérique.
N'attendez pas que votre site soit inaccessible pour agir. Une maintenance préventive vaut mieux qu'une restauration de secours après un piratage total.
Questions Fréquentes (FAQ)
Comment savoir si mon site utilise cPanel ?
Généralement, vous y accédez via l'adresse de votre site suivie de :2083 ou via le panneau de contrôle fourni par votre hébergeur web.
Est-ce que la mise à jour risque de casser mon site ?
Ces mises à jour de sécurité sont conçues pour être transparentes, mais il est toujours recommandé de faire une sauvegarde complète de vos bases de données avant toute intervention.
Mon hébergeur s'occupe-t-il de tout ?
Pour les hébergements mutualisés, oui. Pour les serveurs dédiés ou VPS, c'est souvent à l'administrateur (vous ou votre prestataire IT) de gérer les mises à jour système.
Besoin d'une intervention experte ?
Ne laissez pas les problèmes techniques freiner votre activité. Nos techniciens interviennent à distance ou sur site pour résoudre vos bugs et optimiser vos systèmes.
RÉSERVER MON PACK BOOST