Situation : Des cybercriminels de plus en plus outillés
Le groupe de ransomware The Gentlemen met à disposition de ses affiliés un arsenal clé en main d'une dangerosité inédite. Avec leur outil phare nommé GentleKiller , même un pirate peu expérimenté peut désormais désactiver à distance les solutions de détection et réponse (EDR) sur l'ensemble de vos terminaux : PC, serveurs et smartphones.
Le Problème : La technique BYOVD aveugle vos antivirus
Comment ces attaquants parviennent-ils à neutraliser vos défenses ? Ils utilisent la technique du BYOVD (Bring Your Own Vulnerable Driver) . En injectant en mémoire un pilote légitime mais comportant une faille connue, l'outil obtient des privilèges complets au niveau du noyau (kernel) Windows.
Résultat : GentleKiller parvient à aveugler simultanément plus de 400 processus EDR provenant de 48 éditeurs de sécurité différents. Votre protection devient totalement inactive sans émettre la moindre alerte, laissant le champ libre au chiffrement de vos données. Pour les entreprises qui cherchent à sécuriser tous vos PC , une simple protection antivirus classique ne suffit plus si le noyau lui-même est compromis.
Besoin d'un audit de sécurité pour votre parc informatique ?
Nos experts MIDE Support vous accompagnent pour analyser la vulnérabilité de vos systèmes face aux attaques au niveau noyau et sécuriser votre infrastructure.
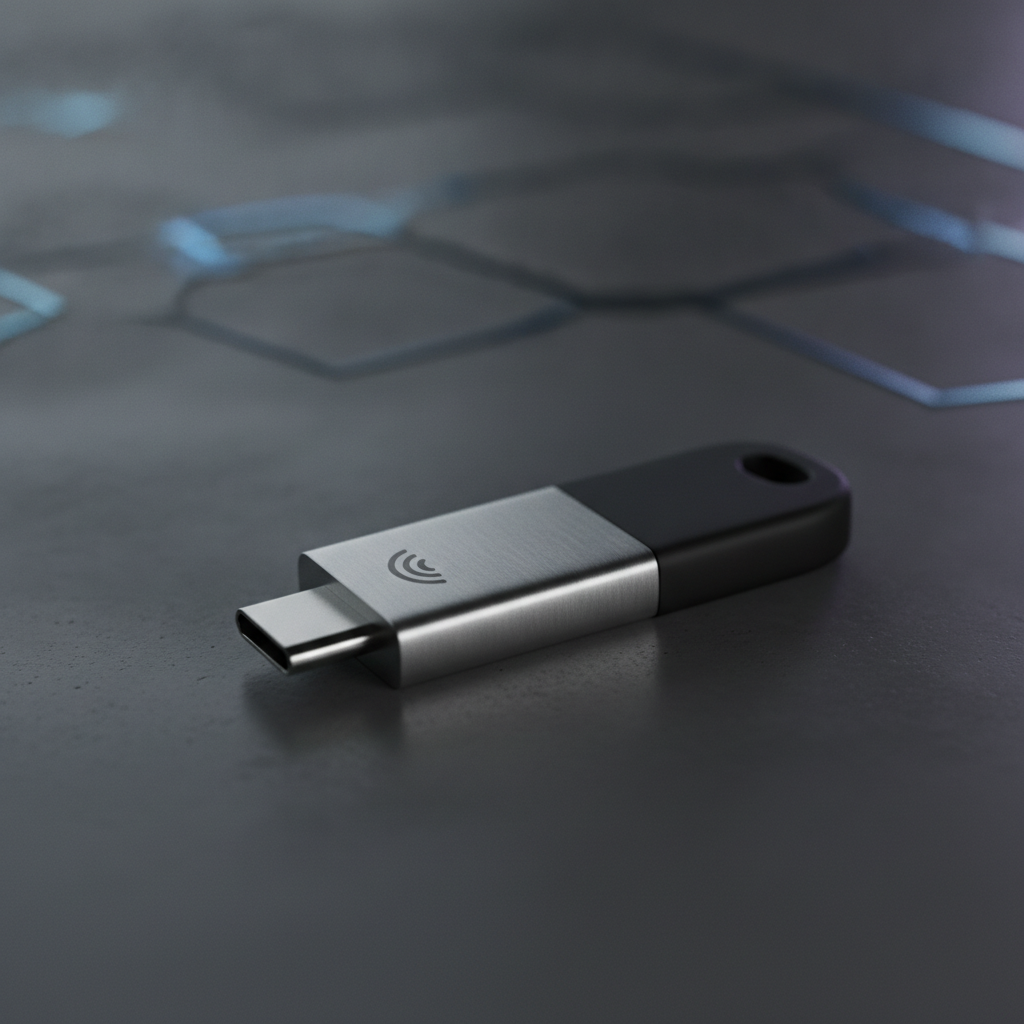
Yubico YubiKey 5C NFC
Bloquez l'accès initial des pirates à vos comptes d'administration avec une clé de sécurité matérielle MFA incrackable, empêchant le déploiement de ransomware.
VOIR LE PRIX SUR AMAZONSolution d'expert : Neutraliser les EDR Killers
Pour verrouiller l'accès au noyau et contrer la technique BYOVD, nos spécialistes en support informatique vous recommandent d'appliquer immédiatement ces mesures fondamentales :
- Activez l'intégrité de la mémoire (HVCI) : La sécurité basée sur l'hyperviseur (HVCI) et la protection KMCI empêchent le chargement de pilotes non sécurisés ou anciens dans le noyau Windows.
- Appliquez la liste de blocage des pilotes vulnérables : Mettez en place les règles Microsoft WDAC (Windows Defender Application Control) pour interdire l'exécution des pilotes répertoriés comme dangereux.
- Auditez votre parc applicatif : Supprimez systématiquement les pilotes obsolètes ou inutilisés sur vos postes clients et vos serveurs.
Conclusion
Les tueurs d'EDR se démocratisent rapidement dans le monde du cybercrime. Pour éviter qu'un ransomware ne paralyse votre entreprise, le verrouillage du noyau système doit devenir une priorité absolue dans votre stratégie de défense.
FAQ
Qu'est-ce qu'une attaque BYOVD (Bring Your Own Vulnerable Driver) ?
Une attaque BYOVD consiste pour un pirate à installer un pilote système officiel mais comportant une vulnérabilité connue. Cela lui permet d'obtenir des privilèges au niveau du noyau Windows pour désactiver les logiciels de sécurité.
Comment activer la protection de la mémoire (HVCI) sur Windows ?
Rendez-vous dans Sécurité Windows > Sécurité des appareils > Détails de l'isolation du noyau, puis activez l'option 'Intégrité de la mémoire' avant de redémarrer votre ordinateur.
Besoin d'une intervention experte ?
Ne laissez pas les problèmes techniques freiner votre activité. Nos techniciens interviennent à distance ou sur site pour résoudre vos bugs et optimiser vos systèmes.
RÉSERVER MON PACK BOOST